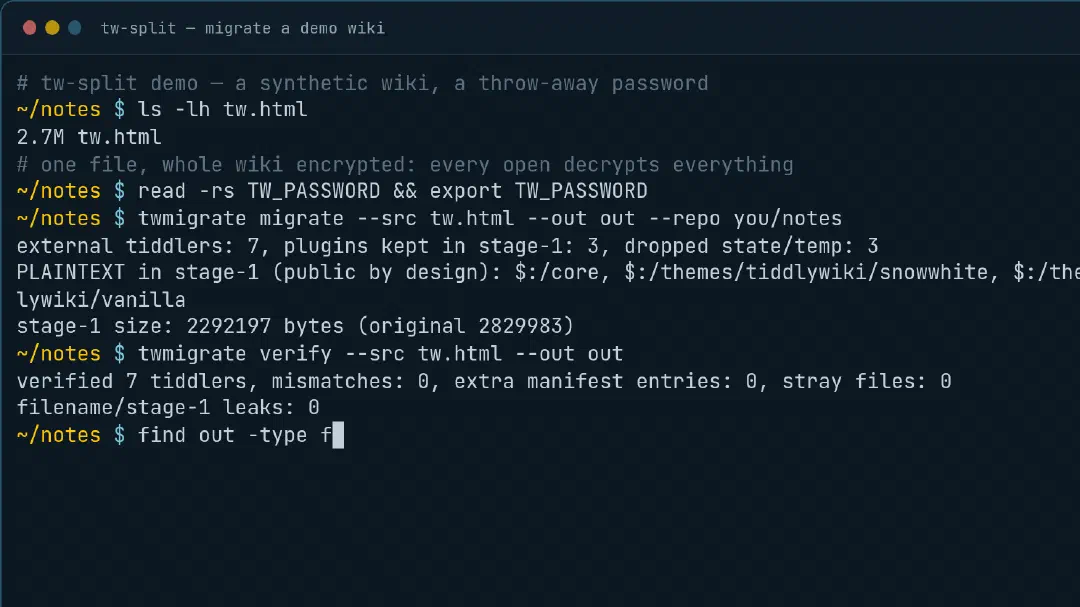
tw-split
Verschlüsselter Speicher für ein TiddlyWiki auf GitHub Pages, eine AES-256-GCM-Datei pro Notiz, geladen erst beim Öffnen.
Senior Security Analyst · Cloud- & Kubernetes-Sicherheit · ERNW
Systeme lesen, wie Angreifer es tun – damit andere es nicht müssen.
“The enemy knows the system.”
„Der Gegner kennt das System.“
“Cypherpunks write code.”
„Cypherpunks schreiben Code.“
“Privacy is necessary for an open society in the electronic age.”
„Privatsphäre ist für eine offene Gesellschaft im elektronischen Zeitalter notwendig.“
> gefunden: 1 Vertrauensgrenze, 0 Prüfungen
“Attacks always get better; they never get worse.”
„Angriffe werden immer nur besser, niemals schlechter.“
“You can't trust code that you did not totally create yourself.”
„Man kann keinem Code vertrauen, den man nicht vollständig selbst geschrieben hat.“
“For a successful technology, reality must take precedence over public relations, for nature cannot be fooled.”
„Für eine erfolgreiche Technologie muss die Realität Vorrang vor der Öffentlichkeitsarbeit haben, denn die Natur lässt sich nicht täuschen.“
> Annahme widerlegt
“The Net interprets censorship as damage and routes around it.”
„Das Netz interpretiert Zensur als Schaden und leitet um sie herum.“
01 · focus
Ich arbeite im Cloud-Security-Team von ERNW. Ich habe mehr Cloud-Accounts und Container-Plattformen geprüft, als ich zählen kann, bei den großen Public Clouds, in souveränen Clouds und auf so ziemlich jeder Kubernetes-Distribution.
9+ Jahre offensive Sicherheit
| PLATTFORM | KATEGORIE | GEPRÜFT |
|---|---|---|
| AWS | public | Account-Review |
| Azure | public | Account-Review |
| Google Cloud | public | Account-Review |
| Alibaba Cloud | public | Account-Review |
| IBM Cloud | public | Account-Review |
| OpenStack | private | Account-Review |
| SAP Converged Cloud | private | Account-Review |
| Cloud Foundry | private | Account-Review |
| EKS | kubernetes | Plattform-Review |
| AKS | kubernetes | Plattform-Review |
| GKE | kubernetes | Plattform-Review |
| OpenShift | kubernetes | Plattform-Review |
| Rancher | kubernetes | Plattform-Review |
| Gardener | kubernetes | Plattform-Review |
| Kubermatic KKP | kubernetes | Plattform-Review |
| SAP Kubernikus | kubernetes | Plattform-Review |
… und weitere
Wie ein Tenant, eine Subscription oder eine Organisation aufgesetzt ist: Wer darf was, was hängt offen im Internet, würde jemand einen Angriff bemerken, wie werden Schlüssel verwaltet und welche Guardrails greifen wirklich.
Kubernetes- und PaaS-Cluster, geprüft auf RBAC, wie gut Mandanten getrennt sind, Admission Control, Workload-Isolation, Härtung von Nodes und Control Plane und die Supply Chain.
Ich habe Red-Team-Assessments gegen Cloud- und Container-Plattformen geleitet, mit realistischen Angreiferzielen und klarem Rahmen. Ziel sind immer Ergebnisse, die das Team auch wirklich beheben kann.
Mit Sven Nobis gebe ich Offensive Kubernetes Security 101 bei TROOPERS und als offene Schulung bei HM Training Solutions.
Trainings →02 · im fokus
Verschlüsselter Speicher für ein TiddlyWiki auf GitHub Pages, eine AES-256-GCM-Datei pro Notiz, geladen erst beim Öffnen.
03 · log
Statisches HTML, keine Cookies, keine Tracker und ein verschlüsseltes Notizbuch, das gleichzeitig mein CMS ist.
Warum ich die Ganz-Datei-Verschlüsselung von TiddlyWiki durch eine verschlüsselte Datei pro Notiz ersetzt habe und was ich dabei gelernt habe.
Black- und Whitebox-Techniken für die Prüfung einer Puppet-Enterprise-Landschaft: exponierte Status- und Jolokia-Endpunkte, automatisches Signieren von CSRs, Umgehung über Client-Zertifikat-Header hinter TLS-Terminierung, …
04 · teach
Praxisnahe offensive Kubernetes-Sicherheitstrainings bei TROOPERS und mit HM Training Solutions.
Die offene Variante des offensiven Kubernetes-Trainings, buchbar über HM Training Solutions.
Einen gemeinsamen Kubernetes-Cluster angreifen und verteidigen, erst aus Sicht eines Auditors, dann aus Sicht eines Angreifers: K8s-Grundlagen, Audit der Cluster-Sicherheit, typische Fallstricke von Managed Clustern und wie Cluster kompromittiert werden. Alle Übungen laufen auf einem gemeinsamen K3s-Cluster; zum Abschluss treten die Teilnehmenden in einem Attack-&-Defense-Spiel gegeneinander an.
Erste Ausgabe des Workshops bei TROOPERS: Kubernetes auf einem gemeinsamen K3s-Cluster auditieren und angreifen, von den Grundlagen bis zur Cluster-Kompromittierung, mit einem abschließenden Attack-&-Defense-Spiel.